
Après avoir bâti tout Copilot sur le moteur d’OpenAI, Microsoft dévoile cette semaine à Build 2026 ses propres modèles. Mieux, il fait de Windows un système d’exploitation pour agents. Ces deux annonces vont dans le sens, et à la vitesse, du développement actuel de l’IA. C’est donc une « remontada » élégante, mais qui déplace la bataille des GAFAs encore plus vers le poste de travail. Tout ceci ne sera pas neutre pour la souveraineté de nos SI. C’est ce que propose d’éclairer ce billet.
Depuis deux ans, la question qui oriente la réflexion sur l’IA générative en entreprise, tournait toujours autour du même axe : qui détient le moteur ? Et surtout où étaient traitées les données.
C’est ce qui a fait que certains ont exigé des plateformes entreprises dont l’étanchéité était garantie par contrat. D’autres ont préféré une étanchéité physique avec une plateforme séparée. Microsoft, avait le choix de sa stratégie Copilot, du moteur de recherche au tableur, en passant par Teams et GitHub, tout reposait intégralement sur les modèles GPT d’OpenAI. Un partenaire dont il était à la fois le premier investisseur, le premier client et, déjà, le concurrent silencieux.
GreenSI ne sait pas s’il avait vendu son âme, mais le géant de Redmond avait, a minima sous-traité son cerveau. Cette semaine, à San Francisco, Build 2026 a refermé ce chapitre. Et la manière dont il l’a refermé en dit long sur ce qui attend les DSI, dans les dix-huit prochains mois.
L’Empire contre-attaque
Sur la scène de Build, le patron de Microsoft AI, Mustafa Suleyman, a dévoilé une famille de sept modèles maison. Ils sont regroupés sous le préfixe MAI et, c’est le point important, entraînés from scratch, avec les données et la propriété intellectuelle de Microsoft. C’est une rupture avec ChatGPT, entraîné par OpenAI, parfois avec des données dont le droit d’usage était en « zone grise »…
Après, sur le nom des modèles, on n’est pas dans la poésie ou l’imaginaire, mais dans l’affirmation triviale du retour de l’Empire, MAI, Microsoft AI 😉
Le navire amiral, MAI-Thinking-1, est un modèle de raisonnement de taille moyenne (35 milliards de paramètres actifs, fenêtre de contexte de 256.000 tokens) que Microsoft positionne face aux meilleurs modèles du marché. Ce qui se joue ici est plus qu’une rupture avec OpenAI, c’est une émancipation, au moins pour certains modèles.
Mustafa Suleyman a lui-même livré la clé : « Le moment décisif a été de renégocier notre contrat avec OpenAI », ce qui a autorisé Microsoft à entraîner des modèles à plus grande échelle, avec sa propre IP, sans distillation. Il affirme qu’après optimisation, son modèle dépasse le GPT-5.5 d’OpenAI avec une efficacité de coût dix fois supérieure. Le chiffre est spectaculaire, donc à prendre avec les pincettes d’usage, car il vient de l’éditeur et non d’un tiers indépendant.
Mais pour Microsoft ça change tout. Pendant deux ans, Microsoft a payé pour revendre l’intelligence d’un tiers, en compressant ses propres marges.
Et oui chaque token de GitHub Copilot transitant par l’infrastructure d’inférence d’OpenAI, lui coûtait. Après, comme OpenAI achetait de l’Azure à Microsoft, on ne sait pas qui payait qui. Mais à la fin, les modèles maison sont d’abord une reconquête de marge. Et OpenAI a déjà repris sa liberté de confier ses inférences à d’autres hyperscaleurs.
Faut-il pour autant y voir un divorce entre Microsoft et OpenAI ? Pour GreenSI la réponse est négative. La lecture la plus juste est certainement ailleurs.
Microsoft a compris qu’il ne fallait pas miser sur un modèle, mais devenir le lieu où tous les modèles s’orchestrent. Azure AI Foundry se positionne en couche d’orchestration multi-modèles et multi-agents, capable de combiner les MAI maison avec OpenAI, Anthropic, Meta et des modèles open-weight dans une même chaîne de production. Microsoft ne parie plus sur le meilleur cerveau. Il parie sur le fait que l’entreprise voudra changer de cerveau selon le coût, la capacité et la contrainte réglementaire.
C’est une stratégie de plateforme, pas de produit. Et c’est exactement ce qui la rend redoutable.
D’ailleurs d’une certaine façon, c’est déjà la stratégie d’autres acteurs, par exemple d’Amazon avec Bedrock, et surtout des grandes entreprises qui abordent l’agentique. Elles font évoluer leurs infrastructures pour conserver cette couche d’orchestration, qui est également utilisée pour coordonner l’interaction entre les agents et les SaaS. On est donc dans la contre-attaque de Microsoft avec Azure au niveau du Cloud dans cette course folle de l’IA.
Beaucoup d’articles ont relaté cette partie de la conférence Build, mais pour GreenSI ce qui est une vraie rupture pleine de conséquence est ailleurs.
La vraie bascule, c’est le poste de travail.
Selon GreenSI, l’impact le plus important pour le DSI réside dans la perspective de Microsoft sur l’évolution du poste de travail Windows.
Satya Nadella a articulé l’ensemble de Build autour d’une seule formule : « agent-first », y compris pour Windows. Donc pas que Azure.
Windows n’est plus un système d’exploitation pour des humains qui lancent des applications. Windows doit devenir un runtime pour des agents IA qui travaillent à votre place. Ce n’est pas une fonctionnalité de plus, mais une ré-architecture de la vision du poste de travail. D’ailleurs le billet récent sur « l’impact de l’IA sur le CRM », arrive à la même conclusion. Les agents IA vont s’insérer partout dans le multicanal, rendre les CRM obsolètes et les postes de travail couplant téléphonie et informatique des téléconseillers également à repenser.
Concrètement, trois briques ont retenu l’attention de GreenSI et devraient être regardé de très près par les DSI :
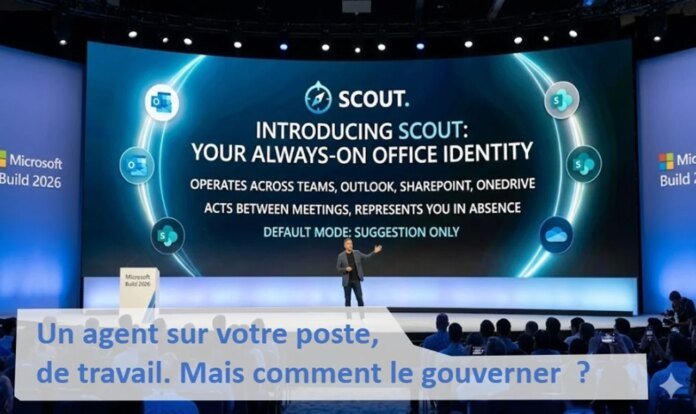
Scout, d’abord. Un agent « toujours actif » qui opère à travers Teams, la messagerie, les calendriers, SharePoint et OneDrive.Microsoft le décrit moins comme un chatbot que comme une nouvelle identité de bureau : un logiciel qui agit entre vos réunions et vous représente en votre absence. « Toujours actif », on se demande si le marketing n’a pas essayé de plagier une devise des Scouts de France 😉On a donc quitté le monde de Copilot, l’assistant qui répond, pour avoir un acteur qui agit sur notre environnement bureautique. Mais rassurez-vous, le réglage par défaut de Scout c’est un mode « suggestion uniquement ». Et ce sera une question stratégique de votre gouvernance. Le runtime d’agents, ensuite, avec les Microsoft Execution Containers.C’est une couche d’exécution pilotée par une politique, qui déclare ce qu’un agent a le droit de faire, au sens de l’accès aux fichiers, aux réseaux…Cela permet un confinement appliqué au niveau du système. C’est déjà le cas dans le déploiement de Windows en entreprise avec les utilisateurs humains qui ont des comptes à privilèges limités et par exemple ne peuvent pas installer d’application ou accéder au système. De multiples histoires d’agents qui ont détruit des bases de données sont remontées récemment avec le déploiement des agents autonome (ex. un agent IA efface la base de prod d’une petite entreprise). Le principe par défaut va pour une fois dans le bon sens : « deny by default ». Donc un agent ne peut rien atteindre tant qu’un administrateur ne lui a pas explicitement accordé un rôle. Agent 365, enfin, le tableau de bord censé gouverner tout cela à l’échelle. Et c’est là que Microsoft lâche un aveu intéressant : Agent 365 doit aussi reprendre en main les agents que vos équipes utilisent déjà localement sans l’autorisation de la DSI. Le shadow AI agentique est une réalité, surtout dans les navigateurs. C’est vrai qu’on le détecte mieux depuis un poste de travail que depuis une vision centralisée des flux. Mais c’est quand même l’annonce la plus marketing des trois avec l’objectif de convaincre les DSI, en s’affichant du bon côté de la Force 😉
Une fois ces briques déployées votre poste de travail Windows deviendra un agent autonome, normalement à votre service, sans enfreindre les règles de l’entreprise. Mais comment va-t-on gouverner tout cela ?
Des agents avec leur propre identité
Le dispositif de sécurité présenté à Build tranche avec les débuts en mode « test & learn » de l’IA générative. Fini les boutons Copilot qui se multiplient partout, sans trop savoir à quoi ils accèdent et en le découvrant dans des réponses « totalement à côté », ou au contraire qui font frémir.Microsoft pose un socle d’identité pour ses agents !
Chaque agent reçoit une identité Entra ID et hérite des mêmes contrôles d’accès basés sur les rôles qu’un utilisateur humain. Toute son activité est journalisée vers Sentinel pour le SIEM et vers Purview pour la conformité. Le Deputy CISO de Microsoft, John Lambert, a présenté un modèle de défense en profondeur isolant les agents à quatre niveaux (matériel, OS, données, identité) en posant lui-même le scénario qui hante tous les RSSI : « Nous avons vu ce qui se passe quand une injection de prompt convainc un chatbot d’envoyer un email à tout l’annuaire. »
Pour la première fois, l’agent est traité comme ce qu’il est réellement : une identité non-humaine qu’il faut authentifier, autoriser, tracer et révoquer. Microsoft a livré là un modèle de gouvernance que beaucoup de DSI n’avaient pas formalisé pour leur propre RPA. Pour aller dans le sens du billet « Quand la boîte noire des agents IA sera devant le juge », le « human-in-the-loop » est, pour une fois, l’état par défaut et non l’option qu’on rajoute après l’incident.
Bon alors, tout est pour le mieux dans le meilleur des mondes ?
Toute cette gouvernance (l’identité, les logs, la DLP, la conformité, la cartographie des agents) repose sur une seule pile : Entra, Intune, Defender, Purview. Une pile homogène, élégante, parfaitement intégrée, mais intégralement américaine….Elle est opérée par un seul fournisseur soumis au Cloud Act. Donc, là où ce dernier n’opérait que sur le Cloud, il va falloir maintenant regarder ce qui se passe sur le poste de travail. Et si on a déjà sa propre pile de gouvernance, comment superviser ces agents sans ajouter une couche de plus et se faire de nouveaux cheveux blancs.
Et surtout la question n’est pas « est-ce que j’adopte les agents ? » car, à priori, ils arriveront par défaut dans M365.
La vraie question est : suis-je prêt à ce que la couche de gouvernance de mes agents soit mono-fournisseur?Car il y aura des agents dans tous les grands SaaS, et même les LLMs en mode « Code » qui accèdent aux fichiers. Et je vais aussi vouloir gouverner. L’entreprise ne va pas vouloir avoir autant de système de gouvernance que de logiciels sur le poste de travail.
Car les enjeux ne sont plus du même ordre. Il ne s’agit plus de laisser transiter quelques données dans un modèle pour produire du texte. Il s’agit de confier son référentiel d’identités, ses journaux d’audit, sa prévention de fuite de données et la cartographie complète de ses agents autonomes à un acteur unique. Et si un agent envoie par erreur un email « à tout l’annuaire », avec une pièce jointe vérolée, responsable plus tard d’un cyber hacking ?La question ne sera pas quel modèle l’a fait, mais sous quelle juridiction se trouvent les preuves et la responsabilité.
Au moment où la bureautique souveraine a le vent en poupe, avec des éditeurs comme Nextcloud ou Ionos, on se dit qu’elle va vite être a des années-lumière de la maturité d’Agent 365.
Le DSI français va être pris en tenaille :
d’un côté une pile agentique prête à l’emploi et richement outillée mais un renoncement plus fort à la souveraineté; de l’autre une ambition souveraine sincère mais immature à l’instant, et un régulateur Européen qui hésite.
Microsoft a donc réussi un double coup avec ses annonces lors de Build 2026 : reprendre la main sur son moteur d’IA et déplacer le terrain de jeu vers le poste de travail, là où sa position est quasi-imprenable. On voit d’ailleurs que les concurrents eux descendent vers le navigateur, comme Perplexity avec Comet, pour se rapprocher de l’utilisateur et de ses données.
Mais avant de déployer Scout ou Agent 365, trois réflexes sont peut être à inscrire à l’agenda du prochain Comité de Direction :
Savez-vous déjà cartographier les identités non-humaines comme on cartographie les humaines, avant qu’elles ne dépassent en nombre les comptes utilisateurs. Cela va être le sujet de votre prochaine gouvernance et d’une décision forte pour adopter Microsoft IA. Posez, à votre commercial Microsoft favori, la question de la portabilité des logs d’audit vers un SIEM tiers, pour que la traçabilité exigée par l’AI Act et le RGPD ne soit pas captive. Préparez-vous à débattre sur le fait de sanctuariser, ou non, le mode « suggestion uniquement ». C’est une décision de gouvernance de votre Comité de Direction, qui peut réduire des risques mais aussi perdre les gains de productivité que Microsoft fera certainement miroiter à ses membres.
Cette conférence, pourtant appelée « Build », a certainement démoli en deux jours, beaucoup de certitudes dans nos SI !
Source:
www.zdnet.fr