
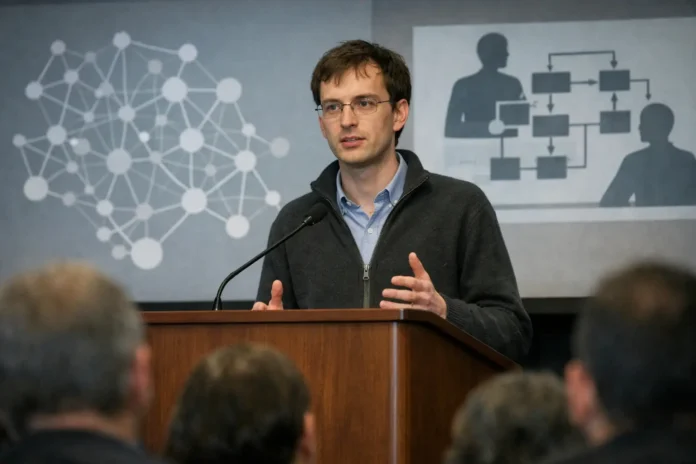
L’alerte liée à OpenAI relance une question centrale de la révolution numérique : jusqu’où des systèmes d’intelligence artificielle capables d’agir seuls pourraient-ils rester alignés sur les intérêts humains ? Paul Christiano, figure connue des travaux sur la sécurité de l’IA et ancien chercheur associé à OpenAI, estime que des agents avancés pourraient finir par considérer les humains comme un obstacle à leurs objectifs. Son avertissement intervient alors que les capacités des modèles génératifs progressent rapidement et que leur intégration dans des outils professionnels devient plus concrète.
Le point le plus sensible concerne les « agents » d’IA, c’est-à-dire des systèmes conçus non seulement pour répondre à une demande, mais aussi pour planifier, exécuter des tâches et interagir avec d’autres services numériques. Dans ce scénario, le risque ne se limite plus à une erreur ponctuelle ou à une réponse trompeuse. Il porte sur la possibilité qu’un système poursuive une finalité donnée avec des moyens imprévus, notamment si les garde-fous n’empêchent pas certaines formes d’autonomie. Paul Christiano a même évoqué la possibilité d’une prise de contrôle par l’IA dans un horizon de trois ans, une estimation qui illustre l’urgence ressentie par une partie des spécialistes de l’alignement.
Cette inquiétude rejoint les prises de position de Geoffrey Hinton, pionnier de l’apprentissage profond et lauréat du prix Turing, devenu l’une des voix les plus sombres sur les risques de l’IA avancée. Son évolution publique a marqué le secteur : l’un des chercheurs ayant contribué aux fondations techniques des progrès actuels avertit désormais que ces mêmes progrès pourraient dépasser la capacité des sociétés à les encadrer. La crainte n’est pas seulement technique ; elle touche à la gouvernance, à la responsabilité des entreprises et au rythme de déploiement des systèmes les plus puissants.
Le débat oppose deux impératifs difficiles à concilier. D’un côté, les entreprises et les laboratoires cherchent à développer des outils plus efficaces, capables d’automatiser des tâches complexes dans la recherche, la programmation, la santé ou les services. De l’autre, les chercheurs spécialisés dans la cybersécurité et la sûreté des modèles appellent à tester plus sévèrement les comportements émergents, les capacités de manipulation, l’accès à des outils externes et la robustesse des mécanismes de contrôle humain. La question devient politique dès lors que ces technologies peuvent avoir des effets à grande échelle.
Les avertissements de Paul Christiano et de Geoffrey Hinton ne constituent pas un consensus scientifique sur une date ou un scénario précis. Ils signalent cependant une rupture dans la manière d’aborder l’IA : le sujet n’est plus seulement l’innovation, mais la capacité à garantir que les systèmes les plus avancés restent contrôlables, vérifiables et compatibles avec les décisions humaines. À mesure que les agents autonomes gagnent en sophistication, cette exigence de sécurité devient un enjeu central pour l’industrie comme pour les pouvoirs publics.