
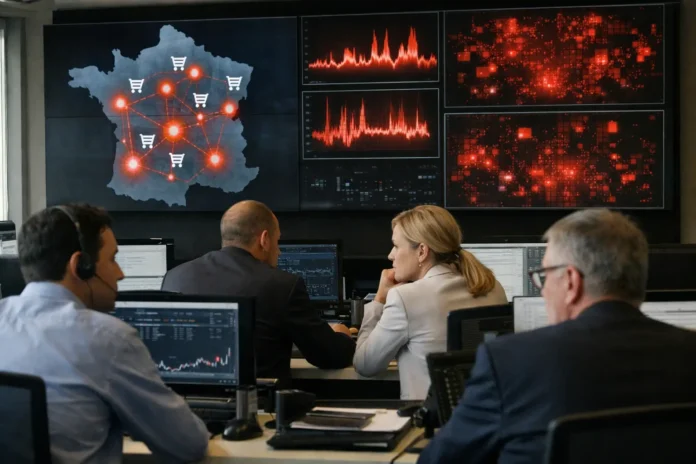
La France accuse l’Iran d’avoir mené une cyberattaque d’une ampleur rare contre le secteur de la grande distribution. Le gouvernement français a attribué à Téhéran une opération qui a saboté plus de 700 supermarchés français en octobre, marquant un nouvel épisode dans la pression numérique exercée contre les infrastructures économiques du pays. L’affaire illustre la place croissante de la cybersécurité dans les rapports de force entre États, bien au-delà des seules administrations publiques.
L’attaque se distingue par son échelle et par le choix de sa cible. Les supermarchés ne relèvent pas du cœur régalien de l’État, mais ils occupent une position sensible dans la vie quotidienne, la logistique et l’accès aux biens essentiels. En frappant un réseau commercial étendu, les auteurs ont visé un secteur où les perturbations informatiques peuvent rapidement avoir des effets visibles pour les clients, les salariés et les chaînes d’approvisionnement. Le sabotage de centaines de points de vente montre aussi la vulnérabilité d’organisations fortement connectées, où caisses, stocks, approvisionnements et systèmes de paiement dépendent d’outils numériques interconnectés.
L’attribution publique à l’Iran donne à cette affaire une dimension diplomatique. Les États rendent rarement publiques de telles accusations sans enjeu stratégique, car l’identification d’un acteur dans le cyberespace reste un exercice complexe, fondé sur des indices techniques, des modes opératoires et des recoupements. Pour Paris, cette désignation s’inscrit dans un contexte où la France est régulièrement confrontée à des campagnes numériques de grande ampleur, qu’elles visent des services publics, des entreprises ou des acteurs économiques exposés.
Sur le plan institutionnel, la réponse française repose notamment sur les capacités de prévention, d’analyse et d’assistance de l’Agence nationale de la sécurité des systèmes d’information. L’épisode rappelle toutefois que la protection ne concerne plus seulement les ministères, les opérateurs critiques ou les grandes entreprises technologiques. Les réseaux de distribution, les prestataires informatiques et les fournisseurs de solutions de paiement constituent désormais des maillons essentiels de la résilience numérique nationale.
Cette attaque place les entreprises devant une exigence renforcée : cartographier leurs dépendances, segmenter leurs systèmes, tester leurs plans de continuité et former leurs équipes aux scénarios de crise. Elle souligne aussi une réalité politique plus large : les cyberopérations permettent de produire des perturbations concrètes sans franchir les seuils traditionnels du conflit ouvert. Pour les autorités françaises, l’enjeu est désormais de réduire l’impact de ces attaques tout en rendant plus coûteuses les opérations conduites contre des acteurs civils.