

Siège de Synology (Taïwan) – Avec plus de 48 000 vulnérabilités (CVE) recensées en 2025, soit une hausse vertigineuse de 22 % par rapport à l’année précédente, la course aux correctifs de sécurité s’est considérablement accélérée.
L’intelligence artificielle a changé la donne des deux côtés du spectre. Elle permet désormais aux attaquants d’analyser le code et d’exploiter les failles de manière beaucoup plus redoutable.
En réponse, l’équipe dédiée à la sécurité des produits chez Synology, le PSIRT (Product Security Incident Response Team), a dû muscler sa propre ligne de défense en s’appuyant elle aussi sur l’IA.
Le défi colossal du passage à l’échelle
La gestion des vulnérabilités pour un constructeur mondial d’infrastructures de stockage ne se résume pas à un simple tableau Excel. Lorsqu’une nouvelle CVE fait surface, la question n’est pas seulement de comprendre la faille, mais d’identifier quels produits sont touchés.
Avec son système d’exploitation DSM (DiskStation Manager), Synology doit scruter des centaines de milliers de versions de branches différentes. Pire encore, une seule version peut contenir des centaines de composants interdépendants.
« Dans une seule version, il y a des centaines de composants que nous devons tracer […]. Si l’on additionne tout cela, cela ne peut tout simplement pas être résolu avec un tableur, il faut mettre en place un système très rigoureux pour gérer toutes les vulnérabilités à travers notre écosystème » explique Katherine Chiang, Growth Marketing Specialist chez Synology.
 © ZDNET
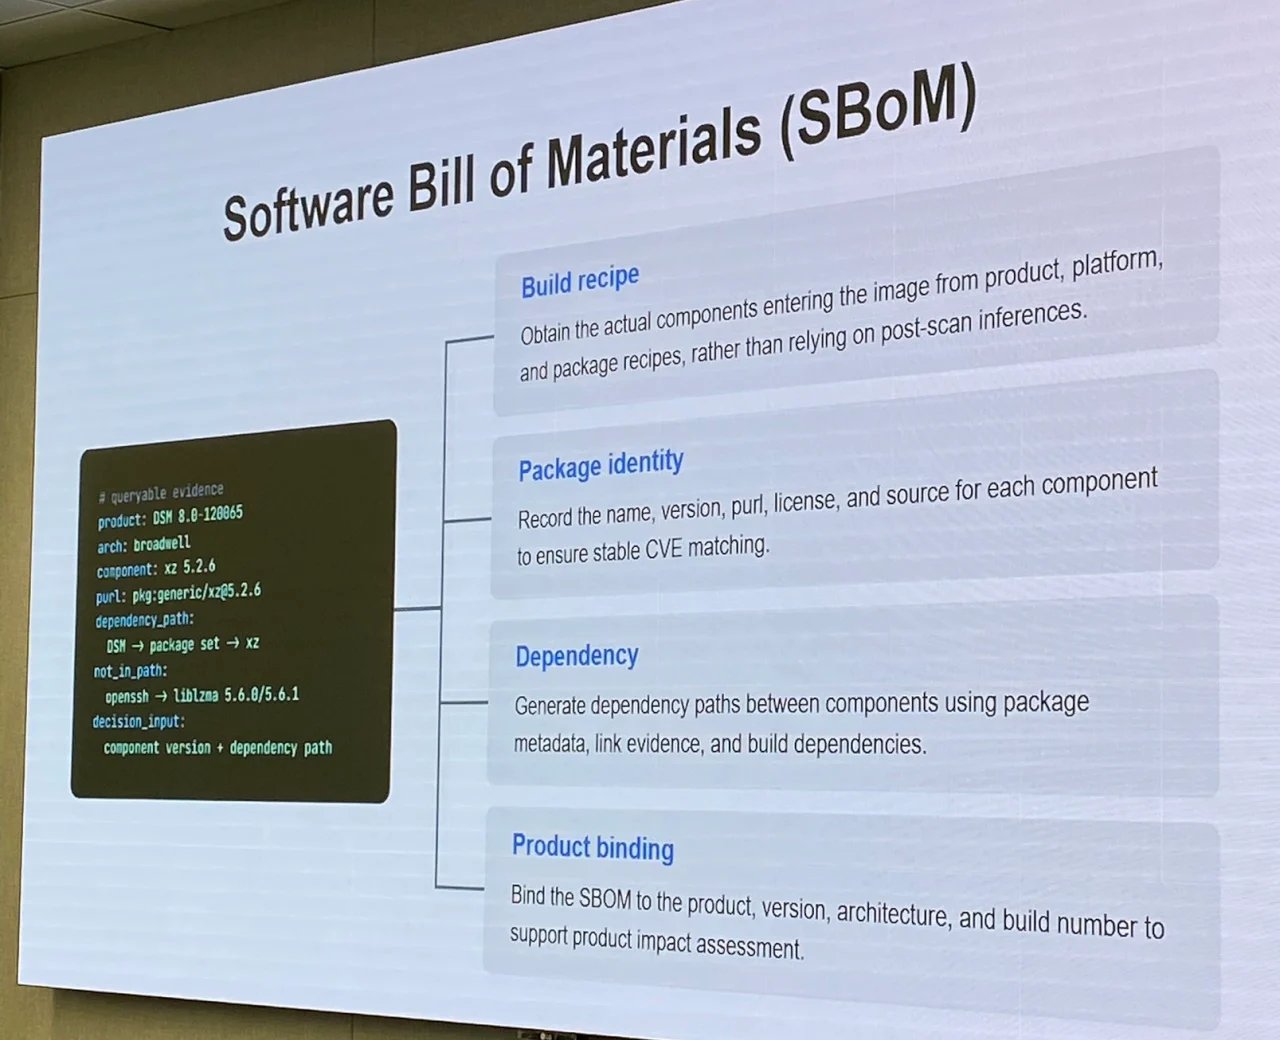
Synology utilise un système SBOM (Software Bill of Materials), agissant comme la « liste d’ingrédients », qui permet d’étiqueter chaque composant logiciel, sa version, ses dépendances, et de faire le lien avec les produits finaux. ZDNET.
Pour s’y retrouver, l’entreprise utilise un système SBOM (Software Bill of Materials). Agissant comme la « liste d’ingrédients » d’une recette de cuisine, le SBOM permet d’étiqueter chaque composant logiciel, sa version, ses dépendances, et de faire le lien avec les produits finaux.
L’IA au service du « Patch Management » : l’exemple de la faille Linux
Afin de traiter le volume astronomique d’alerte, le tableau de bord interne de l’équipe cyber synchronise automatiquement toutes les nouvelles CVE depuis la base de données NVD. Et c’est là que l’intelligence artificielle entre en jeu pour épauler les ingénieurs.
« Dans notre système de gestion des CVE, nous avons une IA qui nous aide à les analyser, ainsi que les composants associés qui pourraient être affectés, ou que nous utilisons dans nos gammes de produits », précise Katherine Chiang.
Elle précise que cette méthode a été utilisée pour traquer les conséquences de la récente faille Linux Copy Fail. À partir d’un simple « copier-coller » de l’identifiant (ID) de la CVE issue des articles de presse, l’outil maison à croisé les données avec le système SBOM.
L’équipe a ainsi pu générer une recherche complète sur l’ensemble du système (par exemple pour s’assurer de la sécurité avant le lancement du futur DSM 7.4).
24 heures pour réagir
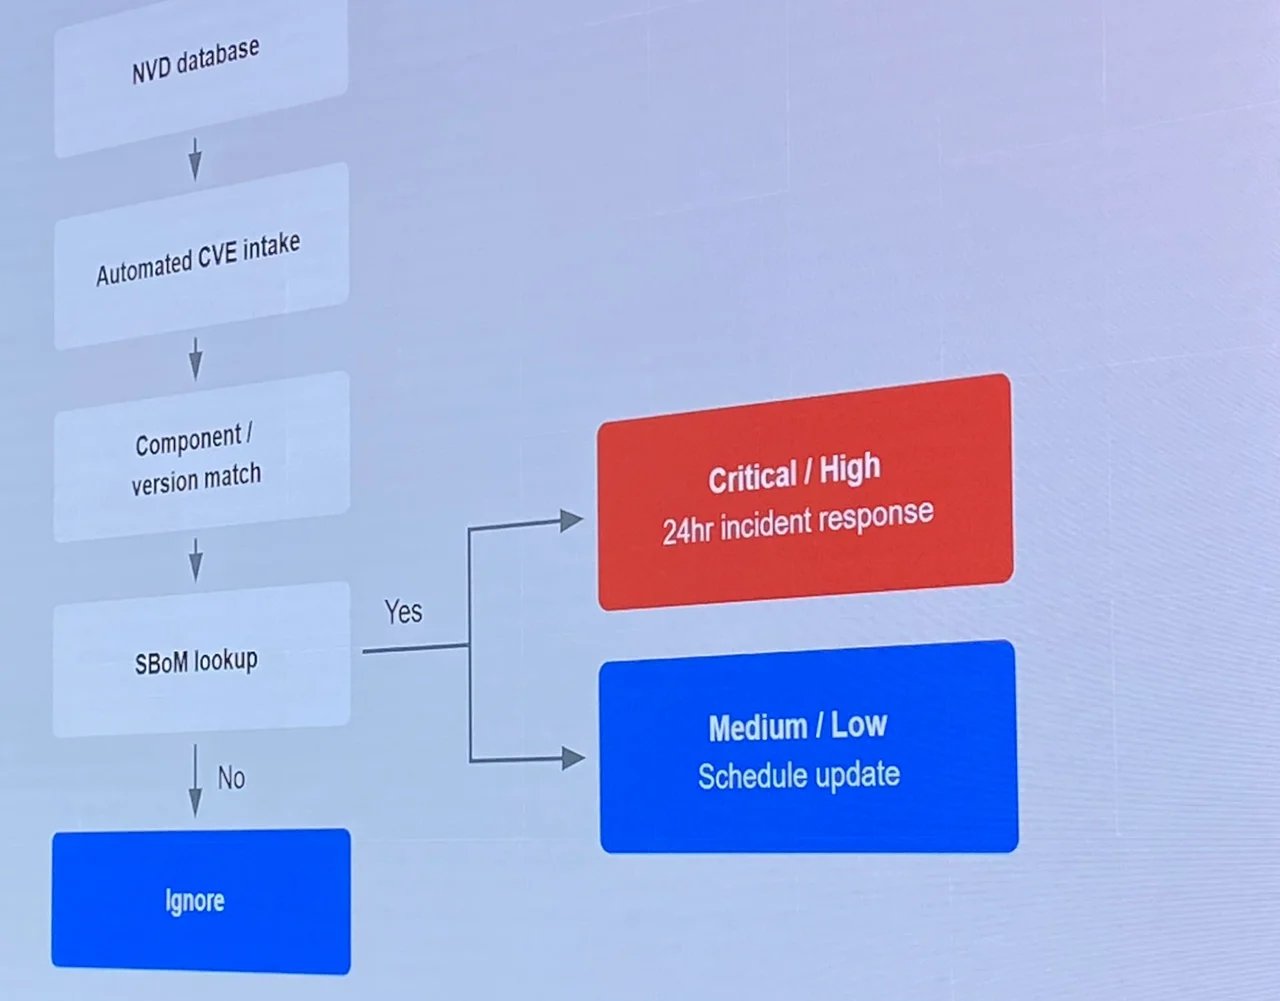
De manière plus générale, si le système détecte qu’une vulnérabilité est critique (notamment si elle est exploitable par des utilisateurs autorisés), le PSIRT s’engage à réagir et à corriger la faille dans un délai de 24 heures.
 © ZDNET
Si le système détecte qu’une vulnérabilité est critique (notamment si elle est exploitable par des utilisateurs autorisés), le PSIRT s’engage à réagir et à corriger la faille dans un délai de 24 heures. ZDNET.
Dans le cas contraire, où la sévérité est moindre et que les composants sont jugés « non affectés », l’événement est documenté pour l’équipe, commenté, et la correction est lissée dans les futures mises à jour régulières.
Katherine Chiang assure que cette démarche méthodique explique pourquoi Synology s’enorgueillit d’être la toute première entreprise à Taïwan à être autorisée par le MITRE en tant que « CNA » (CVE Numbering Authority).
Source:
www.zdnet.fr